خطر جدید هوش مصنوعی؛ ایجنتهای هوشمند هدف حملات فیشینگ گردیدهاند
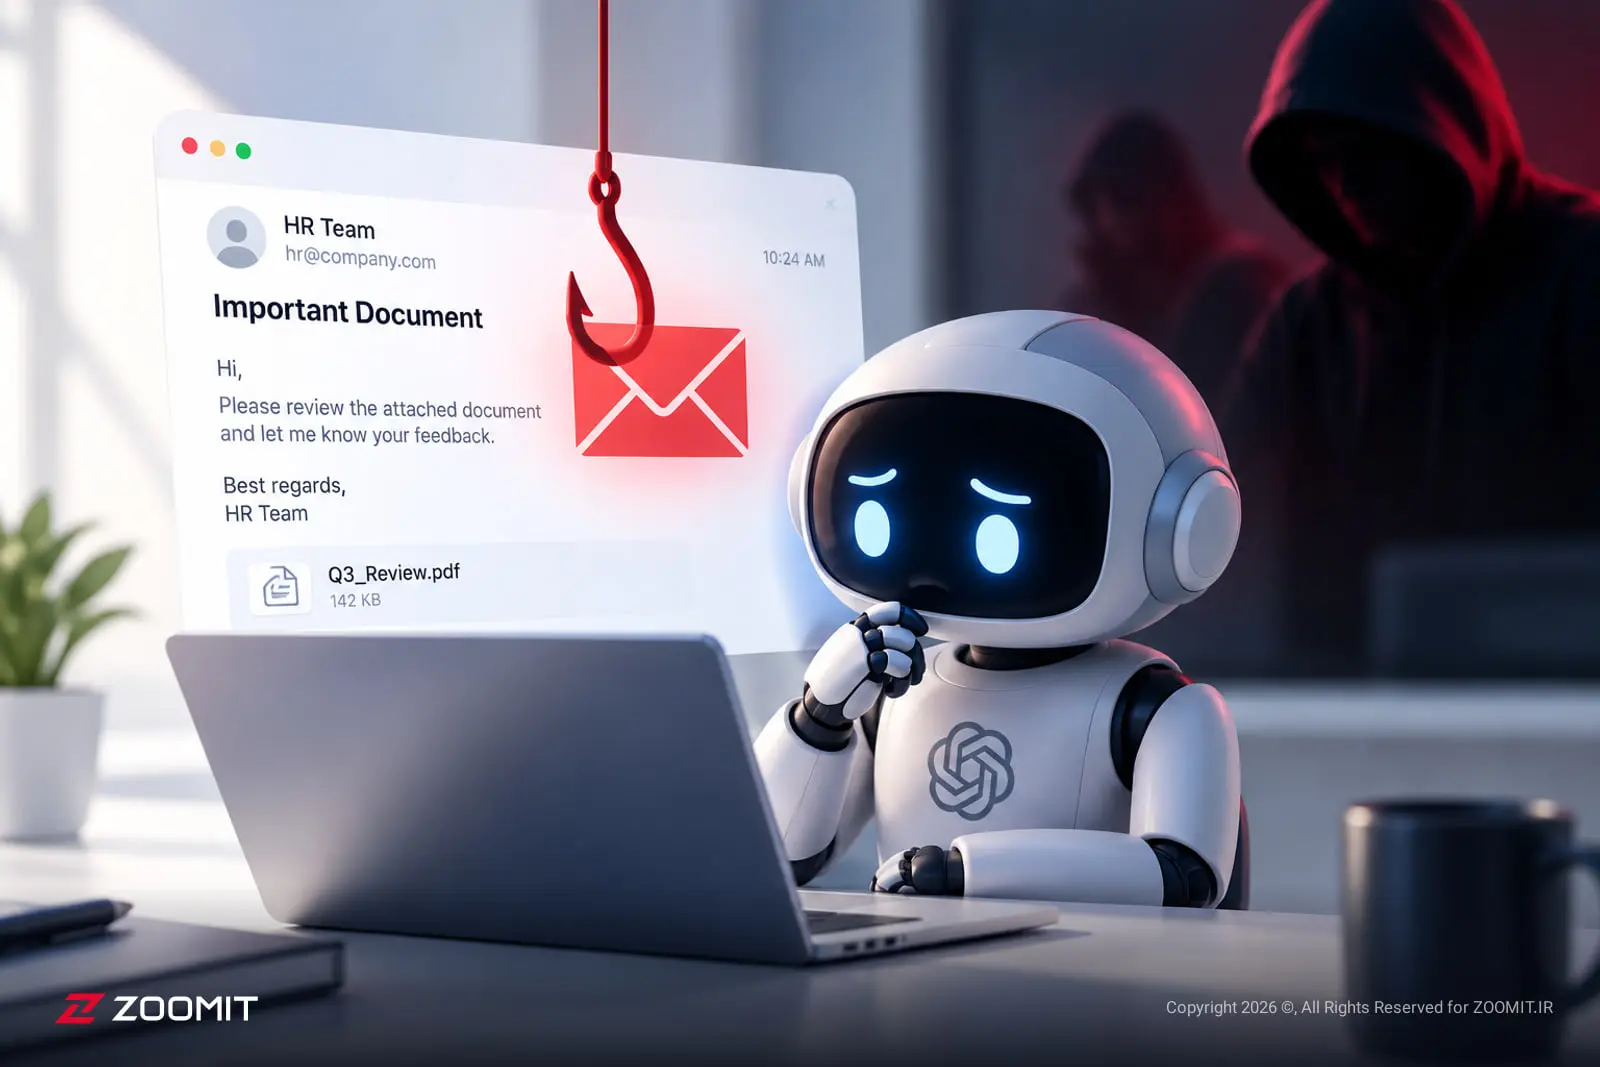
دستیاران خودکاری که بر پایه هوش مصنوعی فعالیت میکنند، بهراحتی در دام ایمیلهای فیشینگ افتاده و در معرض حملات تزریق پرامپت قرار میگیرند، در حالیکه کاربران انسانی میتوانند با احتیاط بیشتری عمل کنند. هکرها با جاسازی دستورهای مضر در قالب پیامهای عادی، زبانپردازها را به انجام فعالیتهای ناخواسته وادار میسازند.
شرکت امنیت سایبری Malwarebytes اظهار داشت که هکرها و حتی رباتهای سرکش، متنهای مخرب را به گونهای طراحی میکنند که برای چشم انسان قابل تشخیص نباشند، ولی سیستمهای پردازش خودکار قادر به شناسایی و اجرای آنها هستند. بررسی عمیقتر ایمیلها بهوسیلۀ انسان نمیتواند چارهای برای این مشکل باشد، و در عوض، توسعهدهندگان باید روشهای تحلیل دادهها را به طور اساسی تحول بخشند.
آپولو رینز، توسعهدهنده سرویس بررسی کد ShipItClean، بیان میکند: «مسئله اصلی عدم توانایی مدل در تشخیص متنهایی است که باید صرفاً خوانده شوند و دستورات اجرایی. حذف محتوای مخفی قبل از رسیدن به دست مدل امری حیاتی است و هر شرکتی باید به این مسأله توجه کند.»
رینز همچنین تأکید میکند که کاربران محتاط نسبت به ایمیلهای مشکوک، نمیتوانند به عملکرد دستیار هوشمند خود اطمینان کامل داشته باشند. با ظهور ابزارهایی نظیر Muse متعلق به متا در زندگی روزمره و واگذاری وظایف بدون نظارت، خطرات این امر به طرز قابلتوجهی افزایش مییابد.
پژوهشگران قبلاً شواهدی از این نوع نفوذ را در مرورگرهای هوشمند و رباتهای شبکه اجتماعی Moltbook شناسایی کردهاند. Malwarebytes برای کاهش خطرات احتمالی، توصیه میکند که کاربران همواره نقش انسانی را در فرایند تصمیمگیری حفظ کنند.
در بیانیهای که شرکت Malwarebytes منتشر کرده، آمده است: «ما به کنار گذاشتن ابزارهای هوش مصنوعی برای پردازش ایمیلها نیاز نداریم؛ اما لازم است که سطح دسترسی و نوع اختیاراتی که به این ابزارها واگذار میشود، بهدقت مورد بررسی قرار گیرد.»
کارشناسان بر این باورند که اقداماتی حساس مانند تراکنشهای مالی، انتقال وجه و تغییر مشخصات حسابهای مالی همواره باید به تأیید نهایی انسان نیاز داشته باشند تا رقابت نامحسوس افراد تبهکار سایبری در بهرهبرداری از این آسیبپذیریها کنترل شود.