مدنیزاده: شبکه بانکی در مواجهه با حملات سایبری مقاومتر شده است
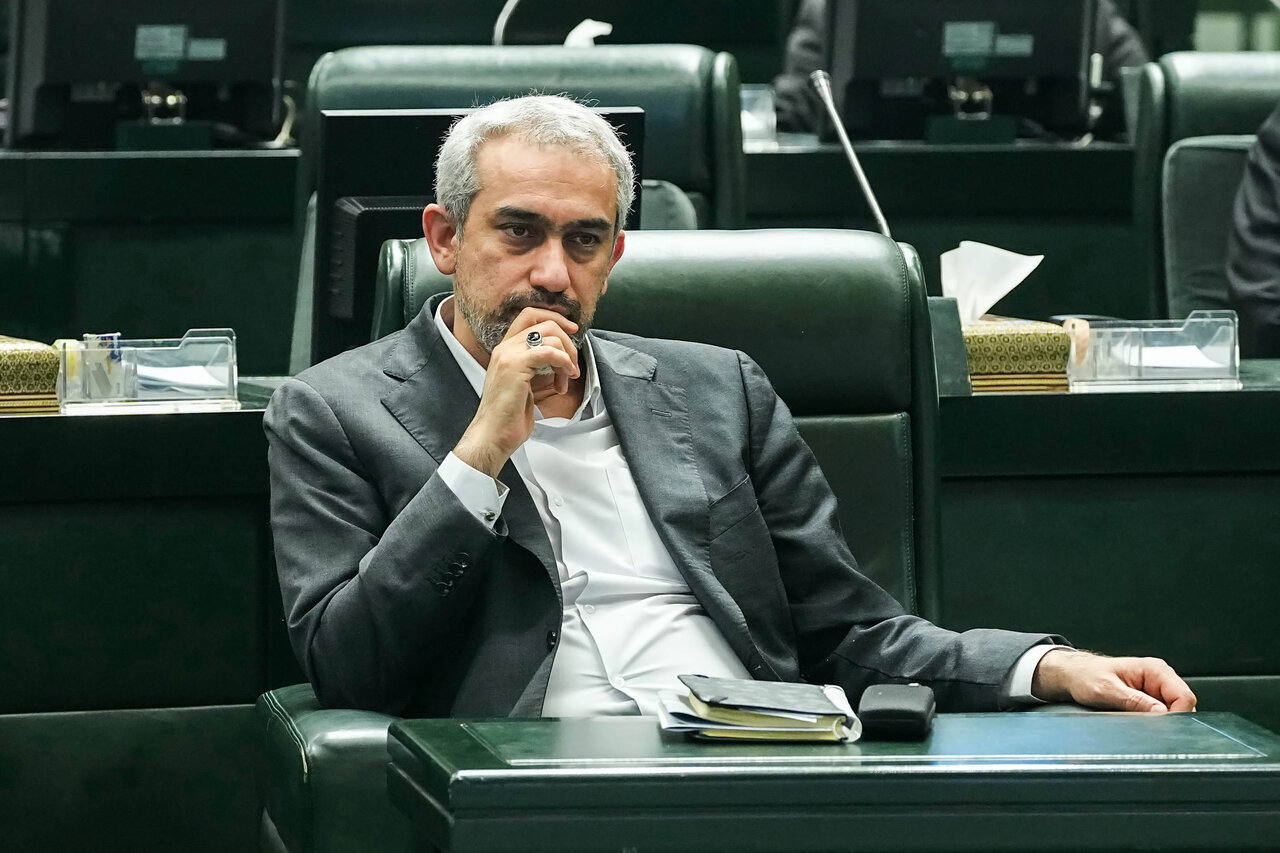
بر اساس گزارش خبرگزاری مهر، سیدعلی مدنیزاده، وزیر امور اقتصادی و دارایی، در نشست علنی امروز (سهشنبه ۱۰ شهریورماه) به بررسی گزارش کمیسیون اقتصادی پرداخت که به تجزیه و تحلیل تدابیر و اقدامات دستگاههای مسئول برای حفظ پایداری خدمات الکترونیکی بانکها و تأمین امنیت سایبری شبکه بانکی کشور مربوط میشود. او گفت: ورود من به وزارت امور اقتصادی و دارایی همزمان با جنگ ۱۲ روزه و مشکلاتی در برخی از بانکهای کشور بود که ایجاب میکرد به عنوان سیاستگذار اصلی و رئیس مجمع تعدادی از بانکها به اقدامات لازم بپردازیم.
وی تصریح کرد: پس از وقوع جنگ ۱۲ روزه، بررسیهای کارشناسانه نشاندهنده اختلالات عمیقتری بود؛ به غیر از مسائل فنی، در مواردی برای بازیابی بخشی از اطلاعات به سامانههای موازی متوسل شدیم و تلاش کردیم تا خدمات به سرعت به حالت عادی برگردد.
ادامه داد: بعد از این جنگ، با برگزاری جلسات کارشناسی و فنی با تمامی بانکها، یک برنامه کامل از اقدامات شناسایی و ابلاغ شد.
مدنیزاده تأکید کرد: این وزارتخانه در مقام رهبری مجمع بانکهای دولتی و مدیریت سهام دولت در بانکهای خصوصی، وظایف مشخصی را برای هر بانک تعریف کرد و به صورت مستمر آنها را تحت نظارت قرار داد و اقداماتی جدی را برای رفع مشکلات آنها انجام داد.
او اقدامات مشخصی را تشریح کرد و گفت: در گام نخست، ایجاد سامانههای حداقلی بانکی یا همان «مینیکور»؛ سپس ارتقاء تابآوری زیرساختها؛ همچنین، تأسیس مراکز داده پشتیبان؛ پشتیبانگیری مطمئن در خارج از شهر تهران؛ ایجاد سایت بحران؛ پشتیبانگیری اطلاعات؛ طراحی طرح تداوم کسبوکار و تأمین زیرساختهای لازم و تشکیل کمیته امنیت فناوری اطلاعات با نقش نماینده وزارت امور اقتصادی و دارایی از جمله اقداماتی بود که به بانکها ابلاغ گردید.
حوصلتسایبری به زیرساختهای مالی و بانکی کشور
وزیر امور اقتصادی و دارایی اظهار کرد: با شروع جنگ، دشمنان ایران در تلاش بودند تا اختلالاتی در خدمات عمومی ایجاد کنند و زیرساختهای مالی و بانکی کشور را نشانهگیری کردند. آنها حتی مرزهای جنگ سایبری را به حملات مستقیم فیزیکی به بانکها گسترش دادند و در یکی از بانکها با موشک و بمبهای سنگرشکن حمله کردند.
۱۰ هزار حمله سایبری به بانکها در روز طی جنگ رمضان
مدنیزاده افزود: با توجه به تدابیر و مأموریتهای قبلی ابلاغشده، بعضی از بانکها اقدامات مؤثری برای مقابله با این چالشها اتخاذ کرده بودند و به همین دلیل توانستند علیرغم تعداد بسیار بالای حملات سایبری که به ۱۰ هزار مورد در روز نیز میرسید، در برابر آنها مقاومت خوبی از خود نشان دهند.
وی خاطرنشان کرد: بهویژه در حادثه تهاجم موشکی به بانک سپه، این بانک توانست در زمان کوتاهی خدمات خود را بازیابی کند. اما در عین حال، برخی از بانکها در اجرای برخی از تکالیف خود قصور داشتند که با برخورد مناسب و سختگیرانه روبهرو شدند.
وزیر امور اقتصادی و دارایی با اشاره به بررسی و آسیبشناسی که بعد از جنگ و حملات سایبری انجام شد، اظهار کرد: مشخص شد هر چه به سمت ساختارهای بروکراتیک دولتی پیش میرویم، مشکلات و محدودیتهای فرآیندهای تصمیمگیری افزایش مییابد. این نتیجهگیری با ارزیابیهای مرکز ملی فضای مجازی درباره آسیبپذیری بیشتر بانکهای دولتی نسبت به بانکهای غیردولتی نیز تطابق دارد.
مدنیزاده ادامه داد: به عنوان یک سیاستگذار کلان و با توجه به برخی نواقص که ریشه در قوانین و فرآیندهای گذشته دارد و با در نظر گرفتن اهمیت ریسکهای مرتبط با فناوری اطلاعات و تحولات سریع در این حوزه، وزارت امور اقتصادی و دارایی اقداماتی را در دستور کار قرار داده است.
او در توضیح این اقدامات گفت: در گام نخست، اصلاح فرآیندهای حقوقی و زیرساختی برای تأمین تجهیزات ضروری و تسهیل حداکثری آن؛ دوم، پیشنهاد تدابیری برای جذب و نگهداشت متخصصان فناوری اطلاعات از طریق بازنگری در قوانین و مقررات و دستورالعملهای مربوط؛ و سوم، با تأکید بر هماهنگی با بانک مرکزی و بر اساس توصیه مرکز ملی فضای مجازی، قراردادی برای گمارش یکی از اعضای هیأتمدیره بانکها از بین افراد با تجربه و متخصص در حوزه فناوری اطلاعات اتخاذ شد.
الزام بانکها به ارائه برنامههای جدید برای ارتقای تابآوری
وی در ادامه افزود: در مقام رئیس مجمع، با توجه به تجربیات بدست آمده، وزارت اقتصاد مشتریان را ملزم به ارائه برنامههای زیر نمود: نخست، اجرای پروژه جامع معماری فناوری اطلاعات و تبیین نقشه راه برای تحولات فناوری؛ دوم، ارائه طرح پیشنهادی برای هسته بانکداری متمرکز اصلی و جایگزینی؛ سوم، ارائه راهکار در مورد عدم وابستگی به تجهیزات خاص؛ و چهارم، حفظ حقوق مشتریان و جبران خسارتها.
مدنیزاده تأکید کرد: البته به دلیل مسائل امنیتی، به ویژه در این شرایط جنگ اقتصادی، برخی جزییات در جلسات عمومی قابل ذکر نیست.
او همچنین اظهار کرد: توضیحات فنی و تحلیل علتها و عواملی که منجر به اختلالات اخیر در چهار بانک آسیبدیده که همگی وابسته به زیرساخت شرکت خدمات بودند، توسط بانک مرکزی جمهوری اسلامی ایران ارائه خواهد شد.
وزیر امور اقتصادی و دارایی در پایان خاطرنشان کرد: اختلالات ایجاد شده، نافی زحمات و تلاشهای کارکنان وفادار شبکه بانکی نیست؛ زیرا در دوران جنگ، آنها همگی تلاش کردند تا خدمات را به مردم عزیز ایران ارائه دهند.
مدنیزاده همچنین از نمایندگان مجلس به خاطر برگزاری این جلسه و پیگیری موضوع تشکر کرد و گفت: به واقع این جلسه یکی از بهترین نشستی بود که افتخار حضور در کنار نمایندگان را داشتم و به نظر میرسد یکی از مسائل اساسی اقتصادی کشور در این گردهمایی مورد بررسی قرار گرفت که امیدوارم برکات زیادی به همراه داشته باشد.
وزیر امور اقتصادی و دارایی افزود: با توجه به صحبتهای مطرح شده توسط برخی از حضار، باید گفت که پس از جنگ ۱۲ روزه، واقعاً شرایط جدیدی در مدیریت بحران به وجود آمده است؛ ما بیش از ۱۰ جلسه در وزارت امور اقتصادی و دارایی و ۵۰ جلسه با بانکها برگزار کردیم و ارتباطات بسیار زیادی با بانکها برقرار شد و تغییرات قابل توجهی روی داد.
وی در ادامه خاطرنشان کرد: یکی از پیامدهای تجربه جنگ ۱۲ روزه این بود که در آن وضعیت، دادههای اطلاعاتی دچار مشکل شد و زمان زیادی طول کشید تا این اطلاعات دوباره به حالت اولیه برگردد؛ اما در جنگ ۴۰ روزه، باوجود حملات بسیار زیاد به تعداد کثیری از بانکها، از لحاظ دادهها با هیچ مشکلی مواجه نشدیم؛ چراکه در حدود ۷ تا ۸ ماه گذشته اقدامات جدی در حوزه پشتیبانگیری و اقدامات لازم در این راستا انجام شده بود.
مدنیزاده با ذکر این نکته که سیستمهای پدافند در تمامی حوزهها، از جمله بخش نظامی وجود دارد، گفت: آقای دکتر همتی گفتند که ۱۳۲ هزار حمله صورت گرفت که برخی از این حملات به ناچار از شدت بیشتری برخوردار بودند، اما آنچه اهمیت دارد این است که نباید اجازه دهیم دوباره اختلالی در خدمات به مردم عزیزمان بوجود آید.
وی به مردم اطمینان داد: اطلاعات بانکی و داراییهای کلان مردم تحت حفاظت سیستم بانکی است و با سیستمهای طراحیشده به فضل خداوند، به هیچ وجه این اطلاعات مورد تعرض قرار نخواهد گرفت؛ لذا مردم عزیزمان میتوانند در مورد امنیت شبکه بانکی مطمئن باشند و انشاءالله منابع مالی که در نظام بانکی دارند، به هیچ وجه در خطر نخواهد بود.
مدنیزاده توضیح داد: تنها موضوعی که باقی میماند، استمرار خدمات است که با راهبردهایی که بانک مرکزی و بعد از آن وزارت امور اقتصادی و دارایی پیش گرفتهاند، انشاءالله این مسائل حل خواهد شد و خدمات بانکی نیز به روال عادی بازخواهد گشت.
او با اشاره به حمله اخیر به بانک ملی توضیح داد: حملهای که به بانک ملی صورت گرفت، بسیار وسیعتر از آنچه بود که یک سال پیش به بانک سپه رخ داد. این آمادگی وجود داشت و نباید قابل تصور میبود.
مدنیزاده به این نکته اشاره کرد که این حمله در واقع به شرکتی انجام شد که به چهار بانک کشور خدمات ارائه میداد و به صورت مستقیم به بانک ملی مرتبط نمیشد؛ به همین خاطر بود که آقای دکتر حسینی به درستی بر این نکته تأکید کردند که یکی از الزامات، جداسازی رگولاتور از دایره فعالان این حوزه و تنوع بخشی به نظام ارائه خدمات فناوری اطلاعات است.
وی در ادامه با بیان محورها و راهکارهای اساسی مورد نظر اظهار کرد: ما پنج محور اصلی برای تجزیه و تحلیل وضعیت و راهحلها داریم. اولین محور، استفاده از سیستمهای غیرمتمرکز است. بعد دیگر، محور نرمافزاری و فنی است که شامل پشتیبانگیری از اطلاعات میشود و اقداماتی که انجام شده، صیانت و تقویت سامانهها را به صورت جدی وجهه همت قرار داده است.
مدنیزاده تأکید کرد: در پیشنهادات گزارش کمیسیون اقتصادی مجلس نیز ذکر شده که باید به سمت بانکداری متمرکز ولی مستقل حرکت کنیم. این موضوع در دستور کار قرار گرفته و خوشبختانه اجرایی شده است؛ بنابراین در مورد بانکهایی که با آنها همکاری داریم، این مشکل دیگر وجود ندارد.
او به تأمین تجهیزات و سختافزارها به عنوان یک محور دیگر اشاره کرد و گفت: تأمین تجهیزات و سختافزارها نیز در حال حاضر جزء برنامههای اجرایی قرار دارد.
مدنیزاده در ادامه خاطرنشان کرد: موضوع اقتصادی نیز در اینجا مطرح است. به دلیل شرایط موجود و افزایش قیمتها، تأمین تجهیزات یک موضوع جدی محسوب میشود و بایستی با تدابیر لازم در این راستا تلاش کنیم تا سریعتر این تجهیزات فراهم شود؛ حتی گاهی اوقات تأمین این تجهیزات برای شبکه بانکی نیز بسیار سنگین میباشد.
او در مبحث فرایندی نیز بررسی کرد: در مورد فرآیند تداوم خدمات کسبوکار، اشاره شد که فرآیند خرید تجهیزات اگر چه چهار سال طول میکشد و برخی از بانکها الآن مدتی است که برای دریافت مجوز از دستگاههای دولتی معطل ماندهاند. این موضوعات میبایست با همکاری مجلس محترم اصلاح شود.
مدنیزاده تأکید کرد: چنانچه بانکها بخواهند الکترونیکبانکی پیشرفتهای داشته باشند که قادر به واکنش در برابر جدیدترین حملات سایبری باشد، باید سیستمها، تجهیزات و نرمافزارها نیز به بروزرسانی مداوم نیاز داشته باشند و نمیتوانند دو سال در انتظار خرید تجهیزات یا نرمافزار باشند.
مدنیزاده در ادامه به موضوع اقتصاد سیاسی و جداسازی رگولاتور و تصدیگر اشاره کرد و گفت: بحث جداسازی رگولاتور از خواص تصدیگر یکی از مسائل کلیدی در این زمینه است.
او در نهایت اشاره کرد: موضوع نیروی انسانی نقطه پایانی است؛ چه در میان مدیران و چه در کارشناسان، باید با کمک مجلس اصلاحاتی صورت گیرد تا بدنه فناوری اطلاعات در نظام بانکی و دیگر بخشهای دولتی بهطور موثرتری فعالیت کند و مهاجرت نیروی انسانی از بخش دولتی به بخش خصوصی دوباره تکرار نشود.