ماجرای جنجالی لنوو؛ فلشمموری «امنیتی» که در اصل همان کارت حافظه معمولی است
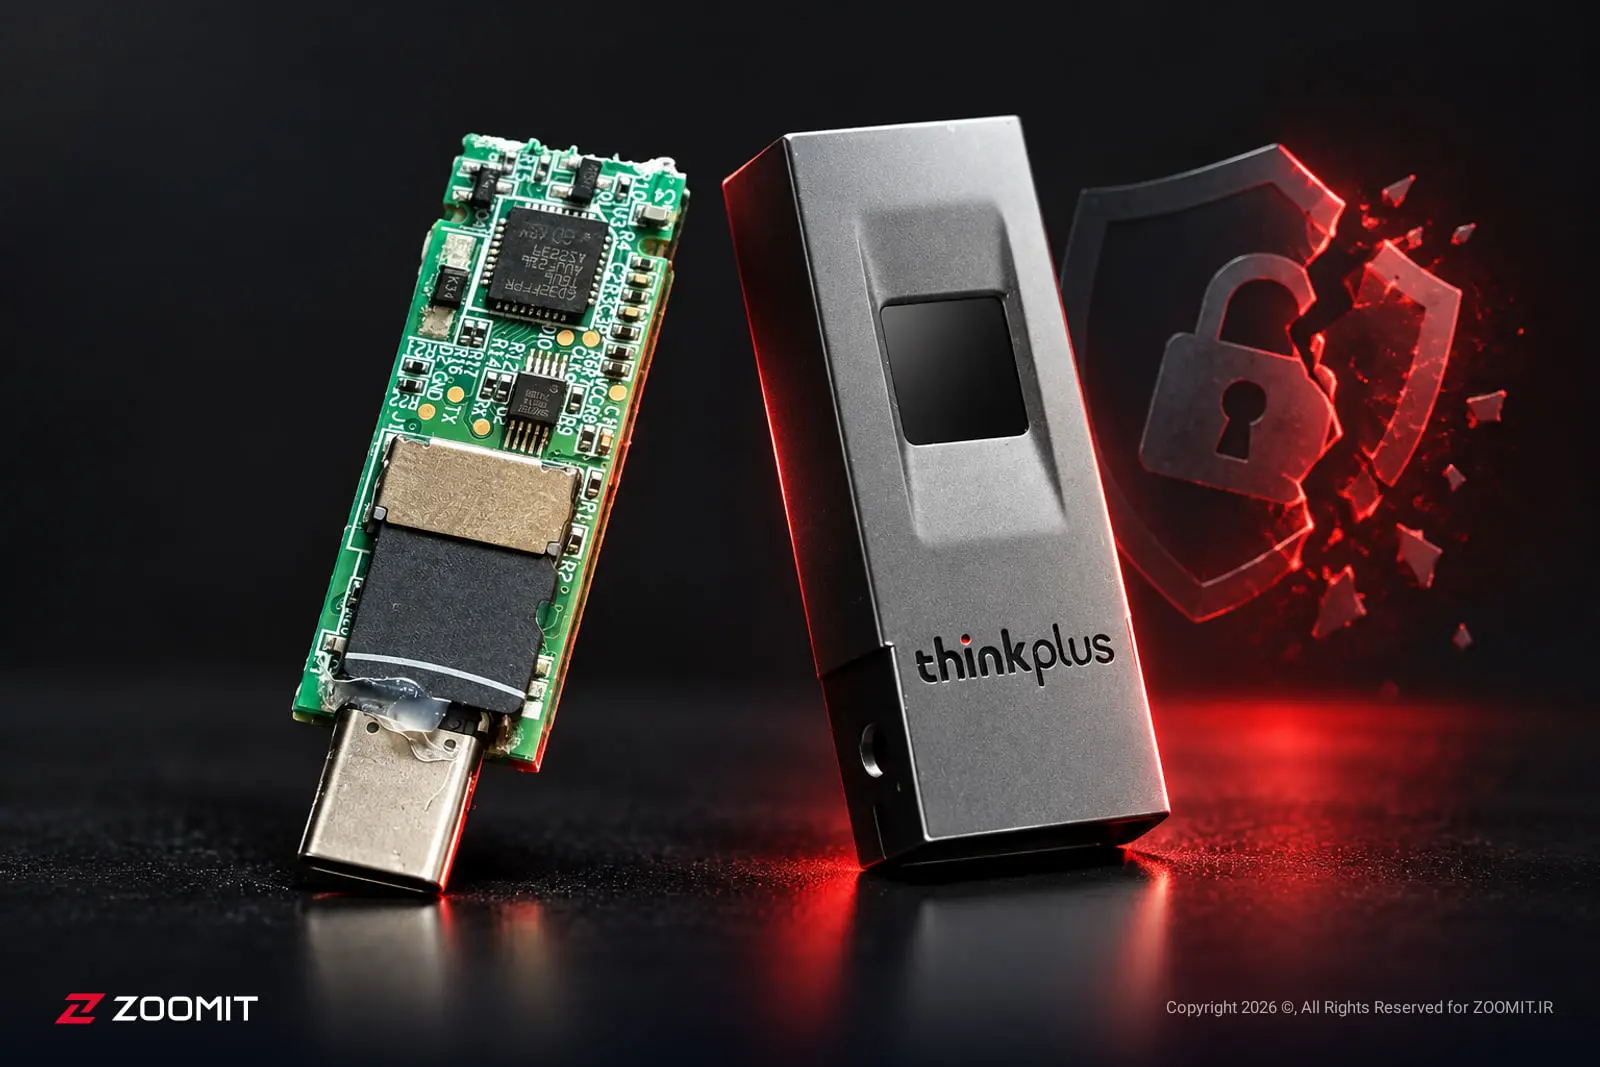
نتایج ارزیابیهای فنی که توسط یک متخصص در حوزه مهندسی معکوس انجام شده، پرده از یک ادعای مهم در مورد فلشمموریهای مجهز به حسگر اثر انگشت لنوو برداشت. این دستگاهها با شعار «رمزنگاری سختافزاری AES-256» به بازار عرضه میشوند، اما طبق یافتهها، محتوای ذخیرهشده عملاً بدون هیچگونه رمزگذاری روی یک کارت حافظهی معمولی نگهداری میشود. در واقع حسگر اثر انگشت که روی بدنه تعبیه شده، صرفاً وظیفه ایجاد ارتباط میان درگاه فلش و رایانه را بر عهده دارد و برای حفاظت از پروندههای ذخیرهشده هیچ لایه امنیتی واقعی اعمال نمیکند.
ژوشنگ لی، پژوهشگر امنیت سایبری، در جریان کنفرانس تخصصی RE//verse اعلام کرد که کالبدشکافی مدل ThinkPlus FU100 نشان داده است داخل بدنه الکترونیکی آن، حضور یک کارت حافظه عادی و بدون سازوکار رمزنگاری مستقل قابل مشاهده است.
از آنجا که دسترسی فیزیکی به سختافزار برای بسیاری از افراد ممکن است، جدا کردن پوسته پلاستیکی میتواند مسیر دسترسی مستقیم به دادهها را فراهم کند؛ حتی بدون نیاز به ثبت اثر انگشت یا وارد کردن گذرواژه. در نتیجه، اطلاعات خام به شکل مستقیم قابل خواندن خواهد بود. لنوو نیز نقص یادشده را در بیانیه امنیتی خود پذیرفت و در گام نخست برای کاهش ریسک، پوشاندن کارت حافظه با چسب اپوکسی را بهعنوان راهکار موقت پیشنهاد داد.
علاوه بر این، بررسی انجامشده روی اساسدی ThinkPlus TSD303 لنوو نشان داد که با وجود ذخیره شدن دادهها روی حافظه M.2، نرمافزار رسمیِ آن در مسیر انتقال اطلاعات، گذرواژه کاربر را به صورت متن ساده از طریق کابل ارسال میکند.
در ادامه، لنوو در بهروزرسانی بعدی به سراغ الگوریتم SM4 رفت، اما بررسیها نشان داد کلید مورد استفاده، مبتنی بر برچسب زمانی ثابت بوده و همین موضوع آن را به شکل سادهای قابل شکستن میکرد. همچنین پژوهشگران مشاهده کردند که رفتارهای مشابه در محصولات شرکتهای دیگری نیز وجود دارد؛ برای نمونه Netac و Nexcopy و KakaSoft و SecZure نیز مواردی مشابه را گزارش کردهاند: استفاده از کلیدهای رمزنگاری ثابت داخل نرمافزار، انجام رمزنگاری ناقص روی فایلها و حتی حضور حسابهای کاربری پشتیبان با گذرواژههای ساده که عملاً امنیت را تضعیف میکند.
لنوو با انتشار اطلاعیه امنیتی LEN-210545، به چندین آسیبپذیری با شناسههای CVE-2025-13453 و CVE-2025-13454 در کنار CVE-2025-13455 اهمیت «درجه بالا» اشاره کرد. فهرست دستگاههای تحت تأثیر به شرح زیر است:
- ThinkPlus FU100
- ThinkPlus FU200
- ThinkPlus TU800
- ThinkPlus TSD303
کارشناسان امنیت با هدف کاهش احتمال دسترسی غیرمجاز به دادههای محرمانه—بهخصوص در شرایطی که فلشدرایو گم یا سرقت شود—توصیه میکنند پیش از جابهجایی فایلها از نرمافزارهای رمزنگاری استاندارد استفاده گردد؛ ابزارهایی مانند VeraCrypt یا BitLocker To Go میتوانند لایه حفاظتی قابل اتکاتری ایجاد کنند.