اختلال در شبکه محرمانه آژانس امنیت ملی آمریکا
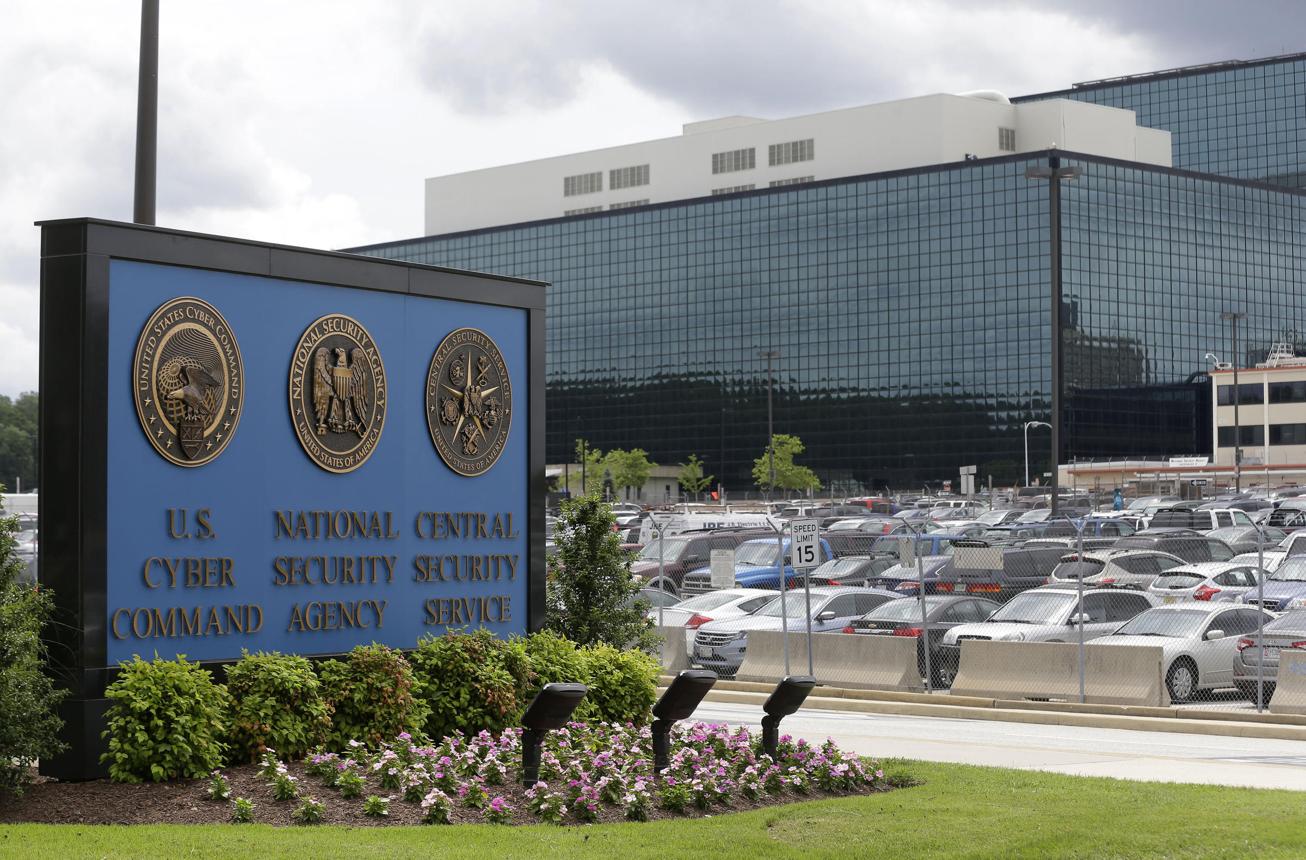
شبکه داخلی آژانس امنیت ملی آمریکا که برای تبادل اطلاعات طبقهبندیشده میان کارکنان این سازمان استفاده میشود، روز سهشنبه ۱۷ نوامبر ۲۰۲۶ دچار اختلال شد. این اتفاق فعالیت بخشی از کارکنان را تحت تأثیر قرار داد و مسئولان آژانس را ناچار کرد برنامه حضور نیروهای غیراضطراری در مقر اصلی سازمان را تغییر دهند. آژانس امنیت ملی آمریکا، معروف به NSA، وقوع مشکل را تأیید کرد و توضیح داد که اختلال در جریان عملیات نگهداری برنامهریزیشده سامانهها ایجاد شده است.
شبکه آسیبدیده NSANet نام دارد؛ سامانهای که امکان انتقال و اشتراک اطلاعات محرمانه را در محیط داخلی یکی از مهمترین نهادهای اطلاعاتی ایالات متحده فراهم میکند. از کار افتادن یا کاهش دسترسی به چنین شبکهای، حتی اگر موقت باشد، میتواند روند معمول تحلیل اطلاعات، هماهنگی میان کارکنان و تهیه گزارشهای امنیتی را دشوار کند.
بااینحال، NSA اعلام کرده تواناییهای حیاتی این سازمان همچنان فعال باقی ماندهاند و اختلال به معنای توقف مأموریتهای اصلی آن نبوده است. مقامهای آمریکایی نیز در اظهارات اولیه گفتهاند شواهدی که این اتفاق را به حمله سایبری مرتبط کند، در اختیار ندارند.
این تمایز اهمیت زیادی دارد. اختلال در یک شبکه محرمانه لزوماً به معنای نفوذ هکرها یا دسترسی غیرمجاز به اطلاعات نیست. شبکههای حساس نیز مانند دیگر سامانههای بزرگ رایانهای ممکن است هنگام نصب بهروزرسانی، تغییر تنظیمات یا انجام عملیات نگهداری با مشکل روبهرو شوند. درباره حادثه ۱۷ نوامبر، جزئیات فنی نهایی و علت دقیق اختلال در زمان انتشار گزارشهای اولیه بهصورت عمومی روشن نشده بود.
شبکه NSANet چه کاری انجام میدهد؟
آژانس امنیت ملی آمریکا از جمله نهادهای اصلی این کشور در حوزه اطلاعات سیگنالی و حفاظت از ارتباطات دولتی است. بخش مهمی از فعالیت آن به جمعآوری و تحلیل اطلاعات حاصل از ارتباطات الکترونیکی خارجی، شناسایی تهدیدهای سایبری و حفاظت از سامانههای حساس ارتباطی مربوط میشود.
انجام این مأموریتها به شبکههایی نیاز دارد که کارکنان بتوانند از طریق آنها دادههای طبقهبندیشده را دریافت، بررسی و با افراد مجاز به اشتراک بگذارند. NSANet یکی از زیرساختهای داخلی مورد استفاده برای چنین ارتباطاتی است.
وقتی از اطلاعات طبقهبندیشده سخن گفته میشود، منظور دادههایی است که به دلیل ماهیت امنیتی و حساسیت آنها، دسترسی به آنها محدود شده است. این اطلاعات ممکن است در سطوح مختلف محرمانگی نگهداری شوند و انتقال آنها تابع ضوابط خاصی باشد.
به همین دلیل، شبکه مورد استفاده برای تبادل چنین دادههایی را نمیتوان با یک سامانه پیامرسان معمولی یا شبکه اداری ساده مقایسه کرد. کاربران مجاز باید در محیطی کنترلشده به اطلاعات دسترسی داشته باشند و انتقال دادهها نیز با الزامات امنیتی سازمان هماهنگ باشد.
با وجود این حساسیتها، یک شبکه طبقهبندیشده همچنان به تجهیزات پردازشی، نرمافزار، سامانههای احراز هویت و زیرساختهای ارتباطی وابسته است. هر یک از این بخشها ممکن است به تعمیر، تغییر پیکربندی یا نصب وصله امنیتی نیاز پیدا کند.
بنابراین، امنیت بالای اطلاعات به معنای مصونیت کامل از خرابی فنی نیست. حتی شبکهای که دسترسی به آن بهشدت محدود شده باشد، میتواند هنگام اجرای تغییرات نرمافزاری با اختلال در دسترسپذیری مواجه شود.
برنامه حضور کارکنان تغییر کرد
یکی از نشانههای جدی بودن مشکل، تغییر برنامه ورود کارکنان به مقر آژانس در فورت مید ایالت مریلند بود.
به گزارش CBS News، مقامهای آگاه گفتهاند زمان ورود بخشی از نیروهای غیراضطراری بهصورت پلکانی تنظیم شد. هدف این اقدام جلوگیری از ورود همزمان شمار زیادی از کارکنان به سامانهها در شرایطی بود که شبکه با مشکل مواجه شده بود.
در یک سازمان بزرگ، شروع همزمان کار هزاران نفر میتواند تعداد درخواستهای ورود به شبکه، دسترسی به فایلها و استفاده از سامانههای داخلی را در مدت کوتاهی افزایش دهد. اگر زیرساخت از قبل با مشکل مواجه باشد، این فشار اضافه ممکن است بازیابی خدمات را دشوارتر کند.
از این منظر، تغییر ساعت حضور کارکنان اقدامی عملیاتی برای کنترل وضعیت محسوب میشود؛ هرچند جزئیات فنی شبکه NSA بهطور عمومی منتشر نشده و نمیتوان با قطعیت گفت کدام بخش زیرساخت تحت فشار بیشتری قرار گرفته بود.
براساس گزارشهای منتشرشده، نیروهای ضروری همچنان امکان حضور طبق برنامه موردنیاز سازمان را داشتند. در مقابل، برای کارکنانی که حضور فوری آنها لازم نبود، زمانبندی متفاوتی در نظر گرفته شد.
CBS همچنین گزارش داد برخی فعالیتها به دیگر تأسیسات NSA در نقاط مختلف آمریکا هدایت شده است. این اقدام نشان میدهد سازمان برای ادامه بخشی از عملیات، علاوه بر زیرساخت مرکزی به امکانات دیگری نیز متکی بوده است.
نکته مهم آن است که تغییر برنامه کاری به معنای تعطیلی کامل مقر فورت مید نبود. منابع این رسانه تأکید کردهاند تأسیسات اصلی و خدمات عمومی مجموعه نظامی در وضعیت عادی قرار داشتند و محدودیتها به برنامه داخلی فعالیت NSA مربوط میشد.
ماجرای هشدار زرد چه بود؟
گزارشهای روز ۱۷ نوامبر از تغییر وضعیت حضور کارکنان با استفاده از نظام هشدار داخلی سازمان نیز خبر دادهاند.
به نوشته گاردین، به نقل از گزارشهای رسانههای آمریکایی، پیام ضبطشده برای کارکنان از وضعیت «کد زرد» سخن گفته بود. این وضعیت در سازوکار اعلام آمادگی کارکنان برای حضور در محل کار استفاده میشود و نشان میداد برنامه روزانه به شرایط عادی شباهت ندارد.
در همین گزارش آمده بود کارکنان غیراضطراری شیفت روز باید با تأخیر در محل حاضر میشدند، در حالی که نیروهای ضروری طبق برنامه تعیینشده فعالیت میکردند.
CNN نیز گزارش داده بود که پیام صبحگاهی مربوط به کد زرد بوده و تا عصر همان روز به وضعیت عادی یا کد سبز بازگشته است.
در مقابل، برخی منابع CBS از عبارت «کد خاکستری» برای اشاره به برنامه اصلاحشده ورود کارکنان استفاده کردهاند. این تفاوت در توصیف وضعیت نشان میدهد جزئیات نظام هشدار داخلی در گزارشهای عمومی کاملاً یکسان منعکس نشده است.
به همین دلیل، نتیجهگیری درباره سطح دقیق هشدار سازمان صرفاً براساس یک اصطلاح مناسب نیست. آنچه منابع مختلف بر سر آن توافق دارند، تغییر برنامه ورود کارکنان و تلاش برای کاهش فشار عملیاتی هنگام بروز اختلال است.
بازگشت برنامه کاری به وضعیت عادی نیز الزاماً به معنای اثبات رفع کامل تمامی مشکلات شبکه در همان لحظه نیست. درباره زمان دقیق بازیابی همه خدمات، اطلاعات عمومی کافی در گزارشهای اولیه وجود نداشت.
آژانس امنیت ملی درباره علت اختلال چه گفت؟
NSA در واکنش رسمی خود اعلام کرد هنگام انجام عملیات نگهداری برنامهریزیشده، بخشی از سامانههای داخلی با افت موقت عملکرد مواجه شدهاند.
این سازمان همچنین توضیح داد زیرساختهای آن با چند لایه افزونگی طراحی شدهاند تا در زمان عملیات نگهداری یا بروز مشکلات پیشبینینشده، امکان ادامه فعالیتهای ضروری فراهم باشد.
افزونگی در زیرساختهای فناوری اطلاعات به معنای پیشبینی تجهیزات، مسیرها یا قابلیتهای جایگزین است. برای مثال، یک سامانه مهم ممکن است به جای تکیه کامل بر یک مسیر ارتباطی، از چند مسیر مستقل بهره ببرد یا امکان انتقال برخی فعالیتها به تجهیزات جایگزین را داشته باشد.
هدف از چنین طراحیهایی این است که خرابی یک بخش، الزاماً تمام خدمات را متوقف نکند.
البته وجود افزونگی به معنای آن نیست که کاربران هیچ اختلالی احساس نمیکنند. حتی در شبکههای مقاوم نیز ممکن است بخشی از عملکرد برای مدتی کاهش یابد یا بازیابی خدمات به دخالت تیمهای فنی نیاز داشته باشد.
NSA تأکید کرده تواناییهای ضروری مربوط به مأموریتهای سازمان فعال باقی ماندهاند. این توضیح، ارزیابی رسمی خود آژانس از وضعیت عملیاتی است. از سوی دیگر، رسانهها بر پایه گفتههای منابع آگاه گزارش دادهاند که اختلال واقعاً بر کار روزمره برخی کارکنان و تحلیلگران تأثیر گذاشته بود.
این دو گزاره لزوماً متناقض نیستند. ممکن است یک سازمان بتواند مأموریتهای حیاتی خود را ادامه دهد، اما همزمان کارکنان آن در استفاده از بخشی از ابزارهای داخلی با محدودیت مواجه شوند.
آیا حمله سایبری رخ داده است؟
یکی از مهمترین پرسشها پس از انتشار خبر، احتمال ارتباط اختلال با فعالیت هکرها یا یک حمله سایبری بود.
حساسیت این پرسش از جایگاه NSA ناشی میشود. سازمانی که در شناسایی تهدیدهای ارتباطی و سایبری نقش مهمی دارد، طبیعتاً در صورت بروز مشکل در شبکه داخلی خود با توجه بیشتری از سوی رسانهها روبهرو میشود.
اما گزارشهای منتشرشده در روز ۱۷ نوامبر از وجود شواهد مشخص درباره حمله سایبری خبر نمیدادند.
دو مقام آمریکایی به CBS News گفته بودند در آن زمان مدرکی وجود نداشت که اختلال را ناشی از حمله سایبری نشان دهد. منابع دیگری نیز احتمال داده بودند مشکل به عملیات معمول نصب وصلههای نرمافزاری مربوط باشد.
آسوشیتدپرس نیز گزارش داد مقامهای ارشد امنیت ملی آمریکا ارتباط این اختلال و مجموعهای از مشکلات فنی اخیر را با فعالیت مخرب تأیید نکردهاند.
بااینحال، تفاوت مهمی میان «نبود شواهد حمله» و «اثبات قطعی غیرممکن بودن حمله» وجود دارد. در مراحل ابتدایی بررسی یک حادثه، ممکن است علت نهایی هنوز مشخص نباشد. بنابراین، ادعای وقوع نفوذ یا رد قطعی همه سناریوها بدون نتیجه بررسی فنی، فراتر از اطلاعات منتشرشده خواهد بود.
در خبر حاضر، دقیقترین توصیف آن است که اختلال هنگام نگهداری برنامهریزیشده رخ داده و در گزارشهای اولیه شواهدی از حمله سایبری ارائه نشده بود.
چرا نصب وصله امنیتی میتواند مشکل ایجاد کند؟
بهروزرسانی نرمافزارها و نصب وصلههای امنیتی از اقدامات ضروری برای حفاظت از سامانههای حساس است. وصله امنیتی معمولاً برای برطرف کردن یک آسیبپذیری، اصلاح خطا یا تغییر رفتاری منتشر میشود که ممکن است امنیت یا پایداری سامانه را تحت تأثیر قرار دهد.
اما اعمال تغییرات در زیرساختهای بزرگ همیشه بدون خطر نیست.
ممکن است نسخه جدید یک نرمافزار با بخشی از سامانه موجود ناسازگار باشد. گاهی نیز تغییر تنظیمات امنیتی باعث میشود دسترسی کاربران یا ارتباط میان چند سرویس مطابق انتظار انجام نشود.
در شبکههای پیچیده، سامانههای مختلف به یکدیگر وابستهاند. بهعنوان نمونه، دسترسی به یک برنامه ممکن است به عملکرد همزمان شبکه، سرویس احراز هویت و چند پایگاه داده نیاز داشته باشد. اختلال در هر یک از این اجزا میتواند بر سایر بخشها اثر بگذارد.
این توضیحات، سازوکارهای عمومی خرابی در زیرساختهای فناوری اطلاعات هستند و نباید آنها را علت اثباتشده حادثه NSA دانست. آژانس جزئیات فنی کافی برای تعیین قطعی زنجیره رویدادهای منجر به اختلال منتشر نکرده بود.
مسئله اصلی برای مدیران فناوری آن است که میان دو ضرورت تعادل برقرار کنند: از یک سو نصب سریع وصلهها برای کاهش خطر سوءاستفاده از آسیبپذیریها اهمیت دارد و از سوی دیگر، تغییرات باید به شکلی اجرا شوند که احتمال توقف خدمات حیاتی کاهش یابد.
این تعادل معمولاً به آزمون پیش از اجرا، تعیین زمان مناسب نگهداری، تهیه نسخه پشتیبان و امکان بازگرداندن تنظیمات قبلی وابسته است.
همزمانی با چند اختلال بزرگ دیگر
حادثه NSA در روزهایی رخ داد که چند اختلال فناوری دیگر نیز در آمریکا خبرساز شده بود.
آسوشیتدپرس به مشکلات اخیر در بخش هوانوردی، خدمات مالی و سامانههای داخلی شرکتهای بزرگ اشاره کرده است. از جمله، اختلالی در هفته پیش از این حادثه باعث توقف موقت پروازها در ایالات متحده شده بود. همچنین در ۱۶ نوامبر مشکل فنی در JPMorgan Chase گزارش شد و United Airlines نیز با اختلال در برخی سامانههای داخلی روبهرو شده بود.
در ۱۷ نوامبر، اپل هم مشکلاتی را در تعدادی از خدمات خود از جمله Apple Music، App Store و AppleCare تأیید کرد.
کنار هم قرار گرفتن چنین رخدادهایی میتواند این تصور را ایجاد کند که همه آنها بخشی از یک حمله هماهنگ هستند. اما صرف وقوع چند اختلال در فاصله زمانی کوتاه، ارتباط فنی میان آنها را ثابت نمیکند.
مقامهای آمریکایی در اظهارات اولیه گفته بودند نشانهای از ارتباط این رویدادها با یک عملیات مخرب مشترک در اختیار ندارند.
مارکو روبیو، وزیر امور خارجه و مشاور امنیت ملی آمریکا، در واکنش به پرسشهای خبرنگاران گفت دلیلی برای نسبت دادن این حوادث به عوامل مخرب، گروههای مجرم سایبری یا دولتهای خارجی ارائه نشده است. او در عین حال اذعان کرد تکرار خبرهای مربوط به نقص فنی در چند روز متوالی، موضوعی نگرانکننده به نظر میرسد.
از سوی دیگر، برخی مقامها و قانونگذاران به فشار ناشی از نوسازی زیرساختهای قدیمی اشاره کردند.
در چنین شرایطی، همزمانی مشکلات میتواند نشانهای از فشار گسترده بر سامانههای دیجیتال باشد، اما برای اثبات یک علت مشترک به بررسی فنی مستقل نیاز است.
زیرساختهای قدیمی زیر فشار تغییرات سریع
بخشی از بحثهای مطرحشده پس از این رخداد به وضعیت زیرساختهای فناوری اطلاعات در سازمانهای بزرگ مربوط میشود.
سامانههایی که سالها برای انجام مأموریتهای حساس توسعه یافتهاند، معمولاً ترکیبی از نرمافزارهای جدید و قدیمی را در خود دارند. جایگزینی یکباره تمام اجزای چنین زیرساختی همیشه امکانپذیر نیست؛ زیرا توقف فعالیت آنها ممکن است پیامدهای عملیاتی جدی داشته باشد.
به همین دلیل، مدیران فناوری ناچارند تغییرات را بهتدریج اجرا کنند. این روند میتواند شامل ارتقای نرمافزار، اصلاح پیکربندی، تعویض تجهیزات و تغییر شیوه مدیریت دسترسی باشد.
در گزارش آسوشیتدپرس، اظهارات مقامهای آمریکایی نشان میداد که برخی از آنها افزایش سرعت نوسازی و نصب وصلههای امنیتی را یکی از زمینههای بروز اختلالهای اخیر میدانند.
سناتور مارک وارنر نیز به افزایش توانایی ابزارهای هوش مصنوعی در شناسایی آسیبپذیریها و فشار متعاقب آن برای اصلاح سریع سامانهها اشاره کرده است. از نگاه او، چنین روندی میتواند بر زیرساختهایی که برای تغییرات همزمان و گسترده طراحی نشدهاند، فشار وارد کند.
این سخنان به معنای اثبات نقش هوش مصنوعی در حادثه NSANet نیست. بحث مطرحشده بیشتر درباره شرایط عمومی مدیریت امنیت در سازمانهای بزرگ است؛ شرایطی که در آن سرعت شناسایی ضعفهای فنی ممکن است از توان اجرای ایمن همه اصلاحات پیشی بگیرد.
آیا فعالیت اطلاعاتی آمریکا متوقف شد؟
اطلاعات عمومی موجود از توقف کامل فعالیتهای اطلاعاتی آمریکا پشتیبانی نمیکند.
NSA بهصراحت اعلام کرده مأموریتهای حیاتی آن عملیاتی باقی ماندهاند. منابع رسانهای نیز گزارش دادهاند که با وجود محدودیت در برخی ارتباطات داخلی، سازمان از امکانات جایگزین و تغییر برنامه کاری برای مدیریت شرایط استفاده کرده است.
از سوی دیگر، نمیتوان اثر اختلال بر کار روزمره همه واحدها را با جزئیات تعیین کرد. شبکه NSANet بستری برای ارتباطات داخلی طبقهبندیشده است و محدود شدن آن میتواند روند بعضی فعالیتهای تحلیلی و اداری را کند کند.
اما اندازه دقیق این اثر، تعداد کاربران تحت تأثیر و مدت کامل اختلال در گزارشهای اولیه مشخص نشده بود.
برای ارزیابی دقیقتر حادثه، چند پرسش باید پاسخ داده شود: کدام بخش شبکه در ابتدا با مشکل مواجه شد؟ آیا مسئله مستقیماً از یک تغییر نرمافزاری ناشی شده بود؟ چه مدت طول کشید تا خدمات اصلی بازیابی شوند؟ و آیا سازوکارهای افزونگی مطابق طراحی عمل کردند؟
پاسخ به این پرسشها میتواند تصویری روشنتر از میزان تابآوری زیرساخت ارائه کند؛ ولی در نبود اطلاعات رسمی کافی، ارائه پاسخ قطعی درست نیست.
اهمیت حادثه برای امنیت زیرساختهای دیجیتال
اختلال ۱۷ نوامبر در NSANet یادآور مسئلهای است که فقط به سازمانهای اطلاعاتی محدود نمیشود: امنیت اطلاعات و در دسترس بودن خدمات، دو جنبه مرتبط اما متفاوت از مدیریت زیرساخت هستند.
یک سازمان ممکن است در حفاظت از محرمانگی دادهها موفق باشد، ولی هنگام تغییرات فنی با کاهش دسترسی به خدمات روبهرو شود. همچنین ممکن است سامانهای از نظر عملیاتی پایدار باشد، اما همچنان برای برطرف کردن ضعفهای امنیتی به بهروزرسانی نیاز داشته باشد.
در زیرساختهای حساس، هدف این است که هر دو نیاز تا حد امکان تأمین شوند. برای رسیدن به چنین وضعیتی، سازمانها به برنامهریزی تغییرات، آزمونهای کافی، تجهیزات جایگزین، مسیرهای ارتباطی مستقل و فرایند روشن بازیابی نیاز دارند.
حادثه NSA نشان داد حتی زیرساختی که برای فعالیتهای بسیار حساس طراحی شده، ممکن است در زمان نگهداری دچار اختلال شود و مدیریت آن به اقداماتی فراتر از تعمیر فنی، از جمله تغییر برنامه حضور کارکنان، نیاز پیدا کند.
تا زمان انتشار گزارشهای اصلی ۱۷ نوامبر، توضیح رسمی NSA بر افت موقت عملکرد هنگام نگهداری برنامهریزیشده تأکید داشت. منابع مستقل نیز از تأثیر واقعی اختلال بر ارتباطات داخلی و برنامه کاری کارکنان خبر داده بودند. در مقابل، وقوع حمله سایبری یا توقف کامل مأموریتهای اصلی سازمان تأیید نشده بود.
بنابراین، مهمترین نتیجه این رویداد نه افشای یک نفوذ اثباتنشده، بلکه آشکار شدن دشواری حفظ پایداری سامانههای بسیار حساس هنگام اجرای تغییرات فنی است؛ مسئلهای که برای دولتها، بانکها، شرکتهای ارتباطی و هر سازمان وابسته به زیرساخت دیجیتال اهمیت دارد.