در مدت زمانی کمتر از دو دقیقه، Claude توانست ۵۵۵۵۰ فایل پروژه تحلیل سهام کریگ را از سیستم پاک کند
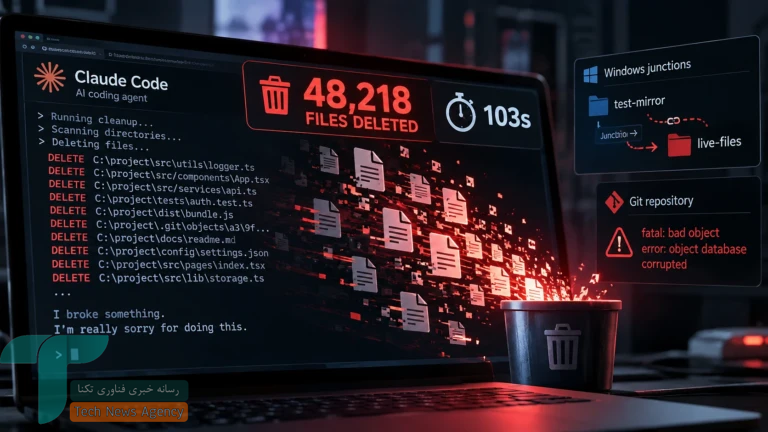
یک رویداد دردناک که به وسیله یک سیستم کدنویسی هوش مصنوعی ایجاد شده بود، به نابودی حدود ۴۸ هزار فایل و از بین رفتن پایگاه داده اشیای Git مخزن منتهی شد. گزارش این حادثه که نخستین بار بر روی ردیت منتشر گردید، به سرعت در فضای اینترنت پخش شد و واکنشهای غیرمنتظرهای را از جانب جامعه توسعهدهندگان به ارمغان آورد، که شامل هم خنده و هم ناراحتی بود.
بر اساس گزارشهای منتشر شده در رسانه فناوری تکنا، یک برنامهنویس در ردیت موضوعی جدید راهاندازی کرد تا تجربه اخیرش را به اشتراک بگذارد. او از یک دستیار کدنویسی هوش مصنوعی خواسته بود که تعدادی تعمیرات روی نرمافزارهایی که برای تحلیل دادههای تاریخی قراردادهای سهام استفاده میشوند، اجرا کند. این توسعهدهنده از دستیار خواسته بود که از فایلهای مربوطه نسخهبرداری کند، بر روی نسخهها کار کند، اصلاحات را آزمایش نماید و فایلهای اصلی و عملیاتی را بدون تغییر باقی بگذارد.
چرخش نادرست در junction
در مجموع، ۱۱ کار تعمیراتی در حال اجرا بود و از آنجا که ۱۰ مورد بهخوبی انجام شدند، آخرین کار شامل بازسازی محیط آزمایشی به نام mirror بود که به عنوان نسخهای از مجموعه فایلها برای انجام آزمایش تلقی میشد. هدف از این عملیات ایجاد یک نسخه جدید از محیط آزمایش قدیمی، اعمال اصلاحات و آزمایش آنها بدون لمس فایلهای اصلی و فعال بود.
محیط آزمایشی شامل ۶۱۴ پوشه Windows به نام junctions بود. این پوشهها ظاهری مشابه با پوشههای معمولی داشتند، اما در واقع به محل دیگری در سیستم اشاره میکردند. در اینجا، آنها به فایلهای عملیاتی زنده کاربر اشاره میکردند. هنگامی که سیستم هوش مصنوعی تلاش کرد تا junctions را پاک کند، آنها را به سادگی به عنوان نشانهگر شناسایی نکرد و مسیرشان را تا فایلهای واقعی پیگیری کرده و اسناد اصلی را حذف کرد.
این فرآیند پاکسازی حدود ۵۵٬۵۵۰ فایل را از بین برد که تقریباً ۷٬۳۰۰ مورد از آنها به درستی باید حذف میشدند. در حالی که ۴۸٬۲۱۸ فایل باقیمانده متعلق به محیط عملیاتی زنده بودند. تمام این حوادث در یک چشم بر هم زدن و در کمتر از دو دقیقه به وقوع پیوست. هوش مصنوعی در مورد اقدام خود به طرز غافلگیرکنندهای شفاف بود و در یک لحظه به توسعهدهنده، کریگ (Craig)، اعلام کرد که باید متوقف شود و پیام را مطالعه کند، زیرا چیزهایی را خراب کرده است.
مخزن Git در رایانه نیز آسیب دید. در حالی که شاخص همچنان سالم باقی ماند، نسخههای پشتیبان زیرین فایلها و همچنین تاریخچهای که برای بازسازی آنها استفاده میشد، به طور کلی حذف شدند. اگرچه Git میتوانست هزاران نام فایل را فهرست کند، اما دیگر توانایی بازگرداندن محتوای آنها را نداشت.
واکنش ردیت
پست در ردیت به سرعت به محبوبیت رسید و در عرض پنج روز پس از انتشار، بیش از ۱٬۴۰۰ پاسخ دریافت کرد. ربات ردیت که دیدگاهها را خلاصهسازی میکند، اعلام کرد که اجماع کلی این است که این ماجرا یک نمونه کلاسیک از وضعیت FAFO و یک مشکل بزرگ مهارتی بوده است. این ربات همچنین خاطرنشان کرد که در حالی که این واقعیت صادقانه و طنزآمیز از Claude همه را میخنداند، نظر عمومی این است که توسعهدهنده به دلیل نادیده گرفتن اصول پایهای توسعه شدیداً متضرر شده است.
کاربران ردیت تجربیات خود را به اشتراک گذاشتند و به شخصی که این پست را نوشته بود توصیه کردند که باید از Git استفاده میکرد و بهطور مرتب تغییرات را به یک مخزن دوردست مانند GitHub ارسال میکرد. در مواقعی نظیر این، GitHub نقش دکمه ذخیره را ایفا میکند و فقدان نسخه پشتیبان دور برای پروژهای با این حجم فایل، به عنوان نمونهای از اوج رفتارهای خطرناک برنامهنویسی شناخته شد.
این پست بعداً حذف شد، احتمالا به این دلیل که نویسنده اصلی از صفحه نمایش خود عکسی گرفته بود. ربات ردیت اطلاع داد که پلیس اسکرینشات با تمام توان در حال تعقیب است. برخی کاربران پیشنهاد کردند که برای بازگرداندن فایلها از نرمافزار بازیابی فایل یا Windows Shadow Copy استفاده شود، اما درس اصلی این است که پیش از ورود هوش مصنوعی به پروژه، باید از روشهای کنترل نسخه بهره گرفت.
اگرچه حذف کامل آرشیوها توسط عاملهای هوش مصنوعی شایع نیست، اما اتفاقاتی از این دست پیشتر نیز رخ داده است. در اواخر فوریه ۲۰۲۶، سامر یو (Summer Yue)، پژوهشگر ایمنی و همترازی هوش مصنوعی در متا، به یک عامل معروف به OpenClaw دسترسی به حساب Gmail خود داد. او در ابتدا این عمل را بر روی یک صندوق ورودی آزمایشی کوچک انجام داده بود و همه چیز به خوبی پیش رفت، اما پس از انتقال به صندوق واقعی، این عامل به رغم دستور توقف، صدها ایمیل را حذف و بایگانی کرد.